Industrielle IoT-Systeme müssen nicht nur funktionieren, sondern auch dann stabil bleiben, wenn einzelne Komponenten ausfallen oder Verbindungen unterbrochen werden. Genau hier kommen Hochverfügbarkeit und Resilienz ins Spiel. Sie sorgen dafür, dass kritische Datenflüsse, Plattformen und Prozesse auch unter Störungen weiterlaufen oder schnell wiederhergestellt werden können.
Im industriellen Umfeld ist das besonders wichtig, weil Ausfälle direkte Auswirkungen auf Produktion, Transparenz und Betriebssicherheit haben können. Wer Industrial IoT langfristig erfolgreich aufbauen will, muss deshalb früh daran denken, wie die Infrastruktur auf Störungen reagiert und wie sie Ausfallsicherheit erreicht.
Warum Verfügbarkeit im Industrial IoT so wichtig ist
Industrial IoT ist oft Teil betrieblicher Kernprozesse. Wenn Systeme ausfallen, sind nicht nur Daten betroffen, sondern unter Umständen auch Produktion, Wartung, Monitoring oder Entscheidungsgrundlagen.
IoT unterstützt den laufenden Betrieb
IoT liefert Informationen, die für Steuerung, Analyse und Transparenz im Betrieb benötigt werden. Fällt die Infrastruktur aus, fehlen wichtige Daten oder Prozesse werden unterbrochen.
Unterbrechungen wirken sich direkt aus
Schon kurze Störungen können dazu führen, dass Alarme, Reports oder standortübergreifende Auswertungen nicht mehr zuverlässig funktionieren. Das erhöht die operative Unsicherheit.
Verfügbarkeit ist ein kaufentscheidendes Kriterium
Viele Unternehmen prüfen IoT-Lösungen nicht nur nach Funktion, sondern vor allem nach Stabilität und Betriebsfähigkeit. Verfügbarkeit ist damit ein zentrales Auswahlkriterium.
Was Hochverfügbarkeit im IoT bedeutet
Hochverfügbarkeit beschreibt die Fähigkeit eines Systems, auch bei Ausfall einzelner Komponenten weiter funktionsfähig zu bleiben. Im Industrial IoT betrifft das sowohl Hardware als auch Software, Netzwerke, Datacenter und Betriebsprozesse.
Redundanz statt Einzelpunkt
Eine hochverfügbare Architektur vermeidet einzelne kritische Schwachstellen. Wo möglich, werden Komponenten, Verbindungen oder Dienste doppelt oder mehrfach abgesichert.
Ausfälle ohne Totalausfall abfangen
Das Ziel ist nicht, jeden Fehler zu verhindern, sondern die Auswirkungen eines Fehlers zu begrenzen. Dadurch bleibt das Gesamtsystem nutzbar.
Wiederanlauf und Wiederherstellung
Resilienz umfasst auch die Fähigkeit, nach einem Störfall schnell wieder in einen stabilen Zustand zurückzukehren. Dazu gehören Backup-, Failover- und Wiederherstellungskonzepte.
Welche Bausteine Hochverfügbarkeit unterstützen
Eine resiliente IoT-Infrastruktur besteht aus mehreren Maßnahmen, die zusammenwirken. Hochverfügbarkeit ist kein einzelnes Produkt, sondern ein Architekturprinzip.
Redundante Infrastruktur
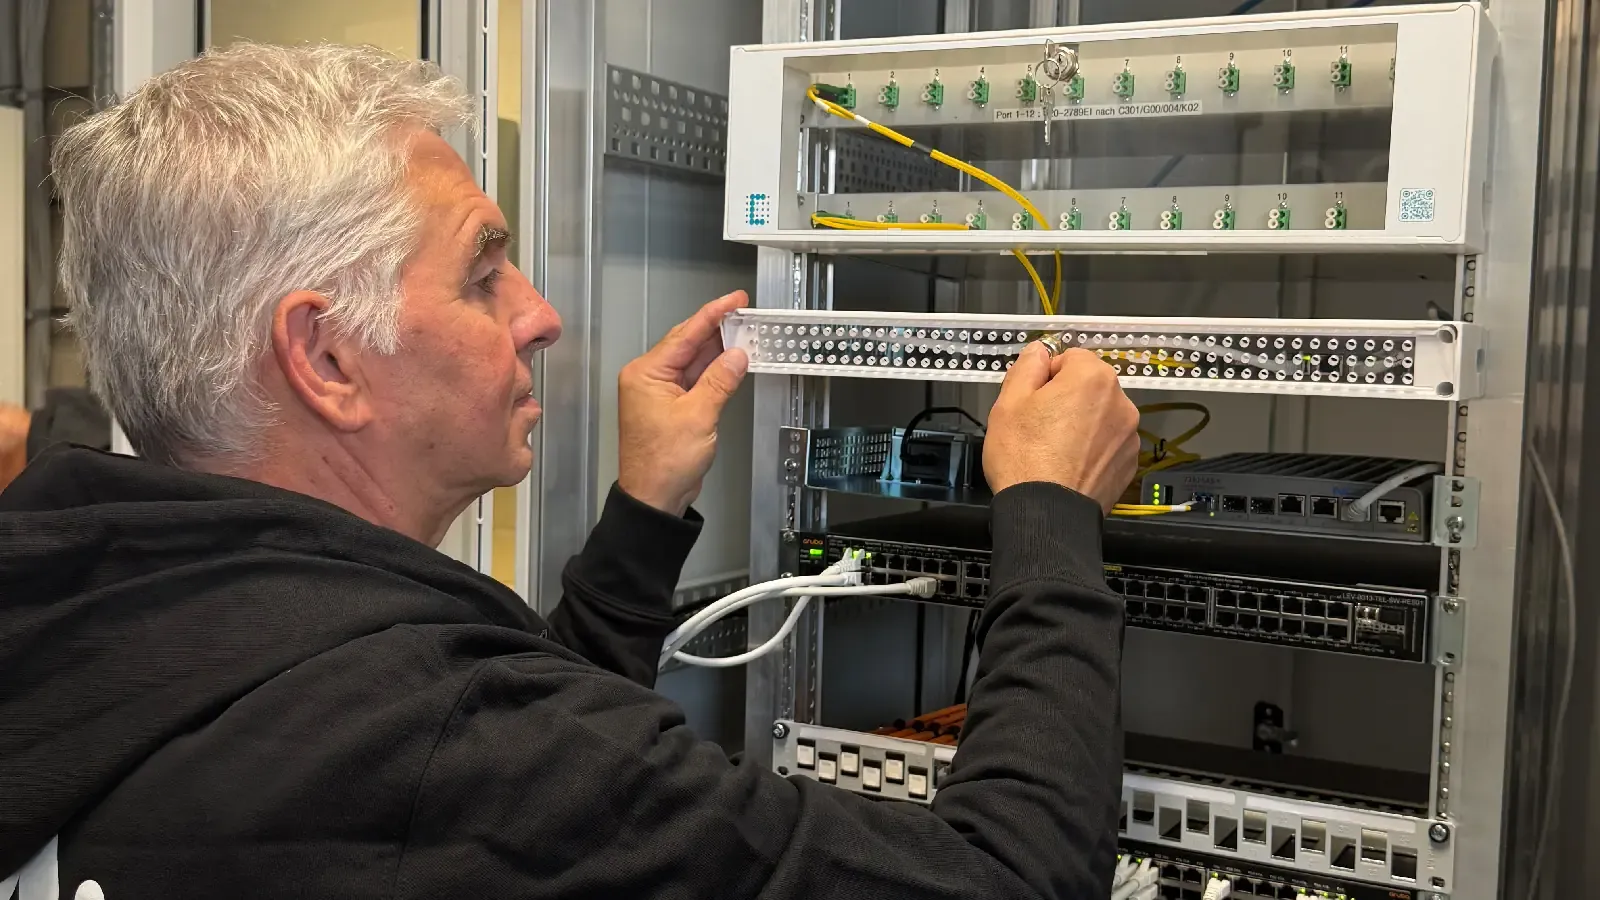
Dazu gehören doppelt ausgelegte Systeme, Netzverbindungen oder Plattformkomponenten. Redundanz hilft dabei, Ausfälle einzelner Elemente abzufedern.
Verteilte Architektur
Wenn Komponenten an unterschiedlichen Orten oder in mehreren Zonen betrieben werden, lassen sich Risiken besser verteilen. Das ist insbesondere für Standorte, Datacenter und Plattformbetrieb relevant.
Monitoring und Frühwarnung
Nur wenn Störungen früh erkannt werden, kann schnell reagiert werden. Monitoring ist deshalb ein zentraler Baustein der Hochverfügbarkeit.
Geplante Wiederanlaufprozesse
Ein gutes System braucht definierte Prozesse für Failover, Restore und Wiederanlauf. Ohne diese Prozesse bleibt Resilienz theoretisch.
Warum Resilienz mehr ist als Redundanz
Resilienz geht über reine technische Absicherung hinaus. Sie beschreibt die Fähigkeit eines Systems, auch unter wechselnden Bedingungen robust zu bleiben und kontrolliert auf Störungen zu reagieren.
Robustheit im Betrieb
Ein resilientes IoT-System bleibt auch dann handlungsfähig, wenn Teilkomponenten ausfallen oder Verbindungen kurzfristig gestört sind.
Anpassungsfähigkeit
Resilienz bedeutet auch, dass sich das System an veränderte Rahmenbedingungen anpassen kann. Das betrifft etwa Lastspitzen, Standorterweiterungen oder technische Änderungen.
Wiederherstellungsfähigkeit
Ein resilientes System muss nach einem Vorfall schnell wieder voll nutzbar sein. Dazu braucht es nicht nur Technik, sondern auch klare Betriebsprozesse.
Stabile Datenflüsse sind eine Voraussetzung für stabile Betriebsprozesse.
Welche Rolle Hosting, Cloud und Edge spielen
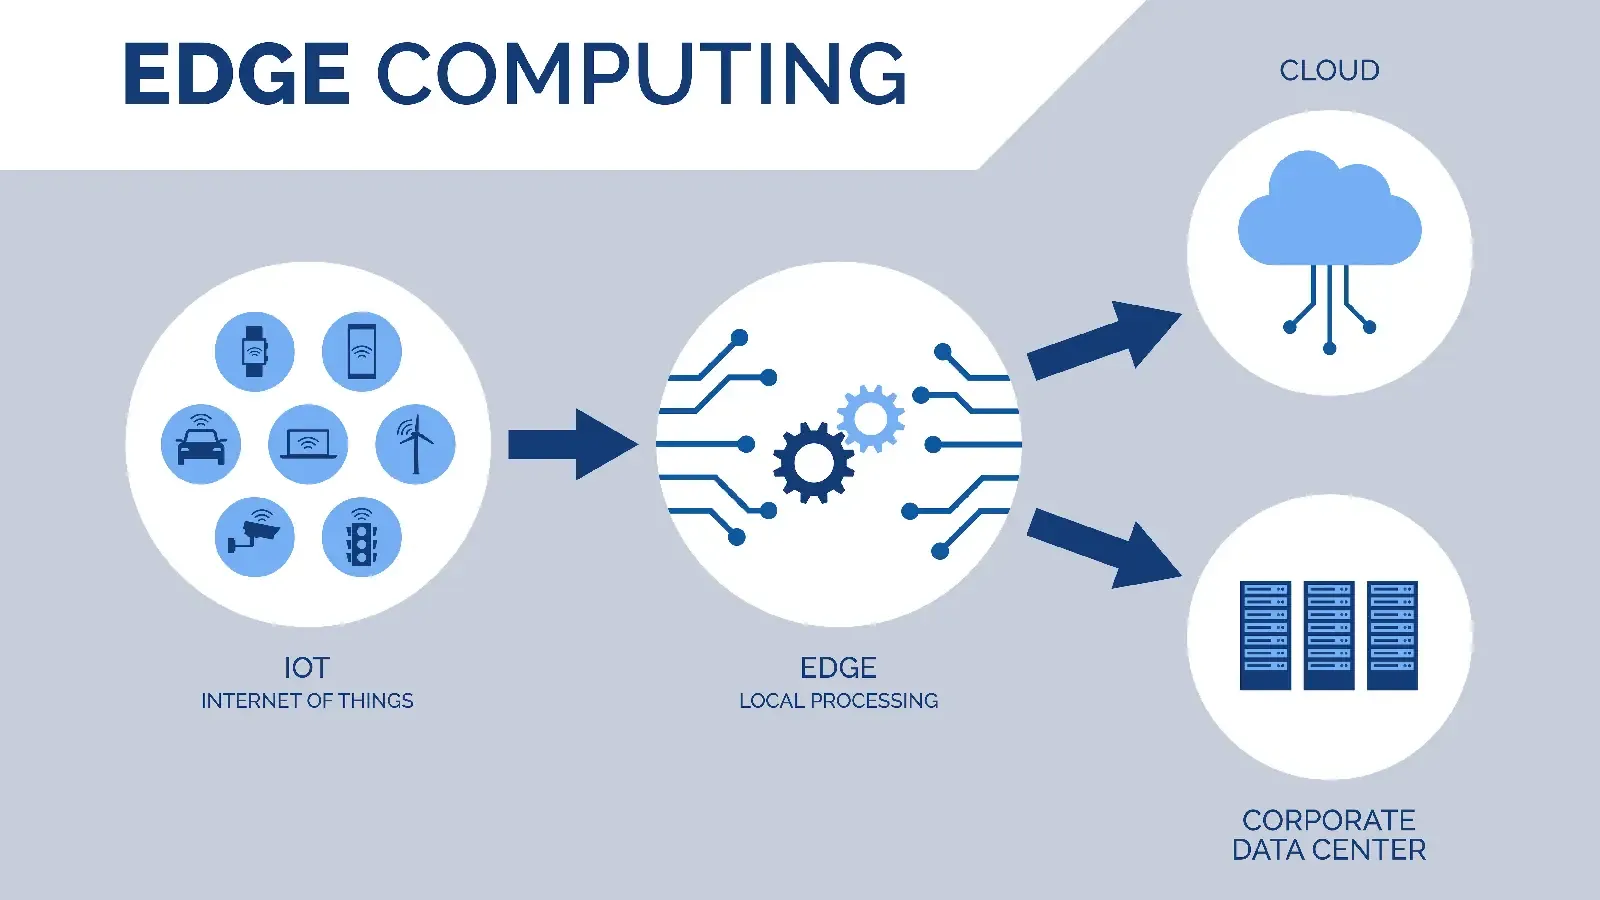
Hochverfügbarkeit hängt stark davon ab, wie Hosting, Cloud und Edge in der Architektur zusammenspielen. Diese Bausteine beeinflussen Verteilung, Ausfallsicherheit und Betriebsstabilität.
Hosting als stabile Betriebsbasis
Eine verlässliche Hosting- und Datacenter-Struktur ist entscheidend für die Verfügbarkeit der IoT-Plattform. Sie bildet die technische Basis für zentrale Dienste.
Cloud als skalierbare Ergänzung
Cloud kann dazu beitragen, Systeme flexibler und verteilbarer zu machen. Sie ersetzt aber keine saubere Verfügbarkeitsstrategie, sondern ist ein Teil davon.
Edge als lokale Absicherung
Edge kann wichtige Funktionen lokal übernehmen, wenn zentrale Verbindungen ausfallen oder verzögert sind. Das erhöht die Autonomie und schützt den Betrieb vor vollständigen Unterbrechungen.
Warum Standortvernetzung und OT/IT-Integration relevant sind
Hochverfügbarkeit ist nicht nur eine Frage einzelner Systeme, sondern auch der Verbindungen zwischen Standorten und Systemwelten.
Standortvernetzung als Verfügbarkeitsfaktor
Wenn mehrere Werke miteinander verbunden sind, müssen diese Verbindungen stabil und ausfallsicher sein. Sonst gerät die standortübergreifende IoT-Nutzung ins Stocken.
OT/IT-Integration muss robust sein
Die Verbindung zwischen Produktionswelt und Unternehmens-IT darf nicht zu einem Single Point of Failure werden. Deshalb braucht auch die Integrationsarchitektur ein Verfügbarkeitskonzept.
Kritische Übergänge absichern
Besonders sensibel sind Übergänge zwischen lokalen, zentralen und externen Komponenten. Dort sollten Verfügbarkeit und Wiederherstellung gezielt eingeplant werden.
Welche Rolle das IoT-Systemhaus dabei spielt
Ein IoT-Systemhaus hilft dabei, Hochverfügbarkeit nicht nur technisch zu planen, sondern als festen Bestandteil der Gesamtarchitektur zu verankern. Das betrifft Infrastruktur, Betrieb, Monitoring und Wiederanlauf.
Architektur für den Störfall mitdenken
Ein gutes Systemhaus plant nicht nur den Normalbetrieb, sondern auch Ausfallszenarien. Es entwickelt die Architektur so, dass Störungen begrenzt und beherrscht werden.
Betriebsmodell und Verantwortlichkeiten
Hochverfügbarkeit funktioniert nur dann, wenn klar ist, wer überwacht, wer eingreift und wer Systeme wiederherstellt. Das Systemhaus kann diese Verantwortungen mit dem Kunden sauber definieren.
Verbindung von Technik und Betrieb
Resilienz entsteht aus dem Zusammenspiel von Architektur, Monitoring, Prozessen und Zuständigkeiten. Genau das ist die Stärke eines integrierten Systemhausansatzes.
Resiliente Systeme bleiben auch unter ungewöhnlichen Bedingungen handlungsfähig.
Welche Fragen Unternehmen vorab klären sollten
Bevor Hochverfügbarkeitskonzepte umgesetzt werden, sollten Unternehmen folgende Fragen beantworten:
Welche Systeme sind kritisch?
Nicht alle Teile der Infrastruktur benötigen dieselbe Ausfallsicherheit. Wichtig ist, die kritischen Komponenten zu identifizieren.
Welche Wiederanlaufzeiten sind akzeptabel?
Je nach Anwendung kann ein kurzer oder längerer Ausfall tolerierbar sein. Diese Zielwerte beeinflussen das Architekturdesign.
Welche Redundanzen sind wirtschaftlich sinnvoll?
Nicht jede Komponente muss doppelt ausgelegt werden. Entscheidend ist, wo der geschäftliche Nutzen der Absicherung die Kosten rechtfertigt.
Wer trägt die operative Verantwortung?
Ohne klare Zuständigkeiten bleibt Hochverfügbarkeit unvollständig. Monitoring, Reaktion und Wiederanlauf müssen eindeutig geregelt sein.
Fazit
Hochverfügbarkeit und Resilienz sind zentrale Erfolgsfaktoren für industrielle IoT-Systeme. Sie sorgen dafür, dass Datenflüsse, Plattformen und Prozesse auch bei Störungen oder Ausfällen stabil bleiben oder schnell wiederhergestellt werden.
Wer Industrial IoT professionell aufbauen will, sollte Verfügbarkeit nicht als Zusatzanforderung behandeln, sondern als integralen Bestandteil der Architektur. Erst dadurch entsteht ein belastbares, betriebssicheres und skalierbares Gesamtsystem.