Industrielle IoT-Infrastrukturen verbinden Maschinen, Sensoren, Standorte, Plattformen und Unternehmenssysteme miteinander. Genau diese Vernetzung schafft jedoch auch neue Risiken. Deshalb ist Security im Industrial IoT kein Zusatzthema, sondern eine Grundvoraussetzung für den sicheren und belastbaren Betrieb.
Ein zentraler Baustein dieser Sicherheitsarchitektur ist die Segmentierung. Sie sorgt dafür, dass nicht alle Systeme innerhalb eines Netzes unkontrolliert miteinander kommunizieren können, sondern Daten mittels einzelner abgeschirmter Segmente kontrolliert ausgetauscht werden. Die Segmentierung dient sowohl der Reduzierung der Angriffsfläche als auch der Kontrolle & Isolierung wichtiger sowie sensibler Bereiche. Wer Industrial IoT professionell aufbauen will, muss daher Security und Segmentierung von Anfang an mitdenken.
Warum Security im Industrial IoT so wichtig ist
Mit zunehmender Digitalisierung wächst auch die Angriffsfläche industrieller Umgebungen. Wo früher einzelne Maschinen und lokale Netze dominierten, entstehen heute vernetzte Strukturen mit mehreren Eintritts- & Zugriffspunkten sowie Plattformen und Datenflüssen.
Mehr Vernetzung bedeutet mehr Risiken
Jede zusätzliche Verbindung kann ein potenzieller Angriffspfad sein. Besonders im Industrial IoT müssen daher nicht nur Geräte, sondern auch Kommunikationswege und Plattformen abgesichert werden.
Sicherheitsvorfälle betreffen den Betrieb
Im industriellen Umfeld sind Sicherheitsprobleme nicht nur IT-Themen. Sie können sich direkt auf Produktion, Verfügbarkeit und Datenintegrität auswirken. Deshalb hat Security neben der betrieblichen Dimension immer auch eine überbetriebliche Sichtweise in Bezug auf Prozesse und Organisationskontext.
Vertrauen ist ein zentraler Faktor
Unternehmen investieren nur dann in IoT-Lösungen, wenn sie darauf vertrauen können, dass diese sicher betrieben werden. Security ist damit auch eine Voraussetzung für interne Freigaben und langfristige Akzeptanz sowie ein Garant für die Effizienzsteigerung durch Digitalisierung.
_1600x900.jpg)
Was Segmentierung im IoT bedeutet
Segmentierung bedeutet, dass Netzwerke, Systeme und Funktionen in klar getrennte und funktionsorientierte Bereiche aufgeteilt werden. Diese Trennung verhindert, dass sich ein Problem oder ein Angriff ungehindert über die gesamte Infrastruktur ausbreitet.
Logische Trennung von Bereichen
In einer industriellen IoT-Architektur können etwa Produktionsnetze, Verwaltungsnetze, Plattformen und externe Zugriffe getrennt voneinander organisiert werden. So wird die Kommunikation kontrollierbar.
Schutz durch Begrenzung von Zugriffen
Nicht jedes System muss mit jedem anderen kommunizieren können. Segmentierung begrenzt Zugriffe und reduziert dadurch das Risiko unkontrollierter Bewegungen im Netz.
Segmentierung schafft Übersicht
Wenn die Infrastruktur in klar definierte Bereiche unterteilt ist, wird auch der Betrieb transparenter. Zuständigkeiten, Monitoring und Fehleranalyse lassen sich deutlich besser organisieren.
Welche Sicherheitsbausteine eine IoT-Infrastruktur braucht
Security in industriellen IoT-Infrastrukturen besteht aus mehreren ineinandergreifenden Maßnahmen. Segmentierung ist dabei ein zentrales Element, aber nicht der einzige Schutzmechanismus.
Zugriffskontrolle
Nur berechtigte Personen und Systeme dürfen auf die Infrastruktur zugreifen. Dafür braucht es klare Rollenmodelle, Authentifizierung und Berechtigungsverwaltung.
Verschlüsselung
Sensible Daten sollten sowohl bei der Übertragung als auch bei der Speicherung geschützt werden. Verschlüsselung ist ein grundlegender Schutzmechanismus für IoT-Kommunikation.
Monitoring und Protokollierung
Sicherheitsrelevante Vorgänge müssen nachvollziehbar sein. Monitoring und Logging helfen dabei, Auffälligkeiten früh zu erkennen und Vorfälle sauber zu analysieren.
Patch- und Lifecycle-Management
Auch IoT-Komponenten müssen regelmäßig aktualisiert und gepflegt werden. Ohne strukturiertes Lifecycle-Management entstehen mit der Zeit vermeidbare Sicherheitslücken - dabei ist es wichtig zu verstehen, dass IIoT Geräte ein grundlegend unterschiedliches Device-Management erfordert.
Warum Segmentierung besonders im Industrial IoT wichtig ist
In industriellen Umgebungen treffen oft unterschiedliche Systemwelten aufeinander. Segmentierung hilft dabei, diese Welten (OT & IT) kontrolliert voneinander abzutrennen und sicher miteinander zu verbinden.
OT- und IT-Bereiche schützen
Produktionsnetzwerke und Unternehmens-IT folgen unterschiedlichen Logiken. Segmentierung sorgt dafür, dass diese Bereiche getrennt bleiben, aber bei Bedarf definiert zusammenarbeiten können.
Ausbreitung von Risiken begrenzen
Wenn ein Bereich kompromittiert wird, darf sich das Problem nicht ungefiltert auf die gesamte Infrastruktur ausweiten. Segmentierung hilft dabei, Angriffe zu isolieren und Schäden zu begrenzen.
Verfügbarkeit sichern
Industrielle Systeme müssen nicht nur sicher, sondern auch stabil bleiben. Segmentierung unterstützt die Verfügbarkeit, weil sie unkontrollierte Interaktionen zwischen Systemen reduziert.
Sicherheit schafft die Voraussetzung dafür, dass industrielle Daten dauerhaft nutzbar, vertrauenswürdig und verfügbar bleiben.
Welche Rolle Netzwerke, Hosting und Cloud spielen
Security und Segmentierung müssen auf allen Ebenen der Infrastruktur berücksichtigt werden. Das betrifft Netzwerke ebenso wie Hosting- und Cloud-Umgebungen.
Netzwerke als erste Verteidigungslinie
Die Netzarchitektur bestimmt maßgeblich, wie sicher und kontrollierbar die Infrastruktur ist. Klar definierte Verbindungen und Trennungen sind hier entscheidend.
Hosting und Datacenter absichern
Auch die Betriebsumgebung der Plattformen muss segmentiert und geschützt werden. Hosting ist damit nicht nur ein Betriebs-, sondern auch ein Sicherheitsfaktor.
Cloud sicher einbinden
Cloud kann im Industrial IoT sinnvoll sein, muss aber in ein Sicherheitskonzept eingebettet werden. Segmentierung bleibt auch dort ein zentrales Prinzip.
Wie Segmentierung mit Edge und OT/IT-Integration zusammenhängt
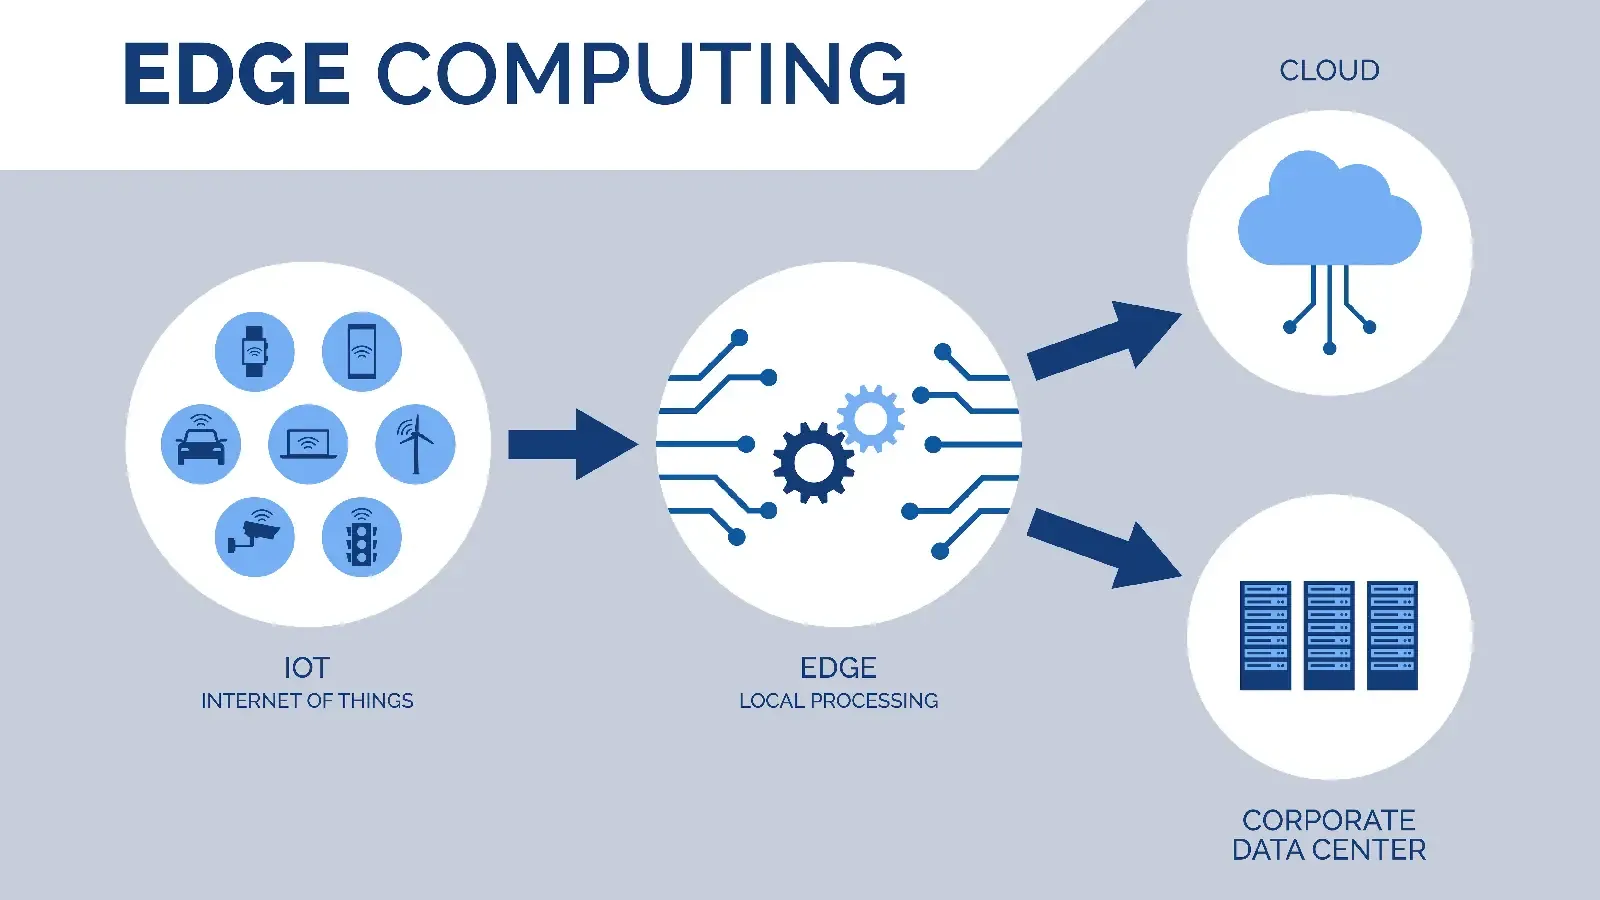
Edge und OT/IT-Integration sind besonders relevant, wenn Produktionsdaten sicher und kontrolliert in IT-Systeme überführt werden sollen.
Edge als kontrollierte Übergabestelle
Edge kann als lokale Verarbeitungsebene dienen, in der Daten zunächst verdichtet, geprüft und funktionsorientiert kanalisiert werden, bevor sie in nachgelagerte Systeme gelangen. Dadurch wird die Sicherheitsarchitektur gestützt.
OT/IT-Integration braucht klare Grenzen
Die Verbindung von OT und IT ist nur dann tragfähig, wenn sie über definierte Schnittstellen und segmentierte Bereiche erfolgt. Direkte, unkontrollierte Durchleitungen sollten vermieden werden.
Sichere Datenflüsse statt offener Verbindungen
Sicherheit entsteht nicht dadurch, dass alles miteinander verbunden wird, sondern dadurch, dass die richtigen Verbindungen bewusst gestaltet und gemanaged werden. Genau hier ist Segmentierung besonders wertvoll.
Welche Rolle das IoT-Systemhaus dabei spielt
Ein IoT-Systemhaus kann Security und Segmentierung nicht nur technisch umsetzen, sondern in die Gesamtarchitektur integrieren. Dadurch wird Sicherheit von Beginn an Teil des Infrastrukturmodells.
Architektur mit Sicherheitslogik
Ein gutes Systemhaus plant Sicherheitsmaßnahmen nicht erst nachträglich ein, sondern berücksichtigt sie schon in der Architektur. Das gilt für Netzwerke, Plattformen, Hosting und Schnittstellen.
Verbindung von Technik und Betrieb
Security ist nur dann dauerhaft funktional, wenn Betrieb, Monitoring und Zuständigkeiten klar geregelt sind. Das Systemhaus kann dabei helfen, die organisatorische Seite mit der technischen zu verbinden.
Ganzheitliche Sicht auf Risiken
Das Systemhaus betrachtet die gesamte Infrastruktur als ein in sich funktionales Ökosystem und identifiziert dadurch von Beginn an Risiken sowohl an den Übergängen zwischen OT, IT, Cloud, Hosting sowie Standortvernetzung als auch in der Gesamtheit der Organisationsprozesse.
Welche Fragen Unternehmen vorab klären sollten
Bevor eine Sicherheitsarchitektur für IoT aufgebaut wird, sollten Unternehmen einige zentrale Fragen beantworten:
Welche Bereiche müssen getrennt werden?
Nicht alle Systeme sollten gleich behandelt werden. Es ist zu klären, welche Zonen, Netze und Funktionen voneinander getrennt werden müssen.
Welche Zugriffe sind wirklich notwendig?
Je klarer Zugriffe definiert sind, desto geringer ist das Sicherheitsrisiko. Nicht jede Verbindung ist automatisch sinnvoll.
Wie werden Vorfälle erkannt und behandelt?
Eine wirksame Security braucht Monitoring, Protokollierung und klare Reaktionsprozesse & -wege. Diese Mechanismen müssen von Anfang an eingeplant werden.
Wer ist für Betrieb und Sicherheit verantwortlich?
Ohne klare Verantwortlichkeiten bleibt Security unvollständig. Deshalb sollten technische und organisatorische Zuständigkeiten früh festgelegt werden.
Fazit
Security und Segmentierung sind Grundpfeiler jeder industriellen IoT-Infrastruktur. Sie schützen nicht nur Daten und Systeme, sondern auch Verfügbarkeit, Betrieb und Vertrauen. Ohne klare Trennung, kontrollierte Zugriffe und saubere Sicherheitsprozesse wird jede Digitalisierungsmaßnahme sowie Industrial IoT in seiner Gesamtheit schnell zum Risiko statt zum Werttreiber.
Wer IoT-Infrastrukturen professionell aufbauen will, sollte Security deshalb nicht als Zusatz betrachten, sondern als integralen Bestandteil der Architektur. Genau darin liegt die Voraussetzung für belastbare und skalierbare industrielle Lösungen.